Domain sos-pc.de kaufen?
Wir ziehen mit dem Projekt
sos-pc.de um.
Sind Sie am Kauf der Domain
sos-pc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sos-pc.de kaufen?
Wie kann man einen PC-Computer mit Gaming-Hardware übertakten?
Um einen PC-Computer mit Gaming-Hardware zu übertakten, gibt es mehrere Schritte. Zuerst sollte man sicherstellen, dass der Computer über ausreichende Kühlung verfügt, um die zusätzliche Wärme abzuleiten. Dann kann man die BIOS-Einstellungen öffnen und die Taktfrequenz des Prozessors und der Grafikkarte erhöhen. Es ist wichtig, die Änderungen schrittweise vorzunehmen und die Stabilität des Systems zu überprüfen, um eine Überhitzung oder andere Probleme zu vermeiden. **
Wie wurde der Computer mit einer Phishing-Mail infiziert?
Der Computer wurde möglicherweise durch das Öffnen einer infizierten E-Mail oder durch das Anklicken eines schädlichen Links in der E-Mail infiziert. Phishing-Mails sind oft so gestaltet, dass sie den Benutzer dazu verleiten, persönliche Informationen preiszugeben oder schädliche Dateien herunterzuladen, die dann den Computer infizieren. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails nicht zu öffnen oder auf verdächtige Links zu klicken, um eine Infektion zu vermeiden. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
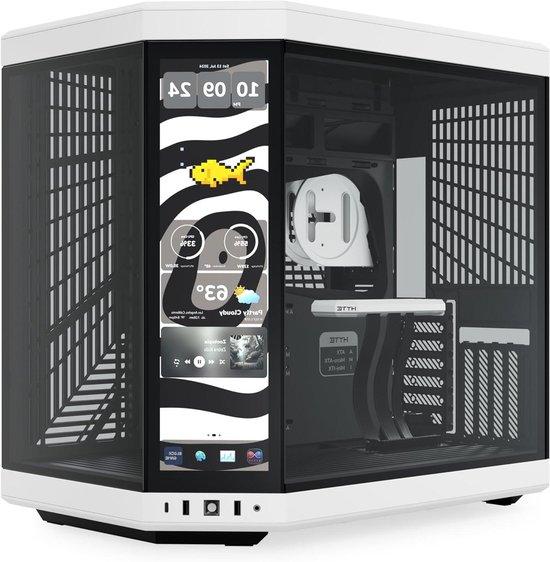
Gaming-PC-Hülle - Midi-Tower-Computer-Gehäuse - PC-Bau - Touchscreen-IntegriertHier ist die deutsche Übersetzung und die gereinigte Beschreibung: Verbessern Sie Ihre Gaming-Erfahrung mit dieser fortschrittlichen Gaming-PC-Hülle, die mit einem einzigartigen integrierten Touchscreen ausgestattet ist. Diese Midi-Tower bietet einen breiten Aufstellungsraum für ITX, MATX, ATX und EATX-Mainboards, mit flexiblen Speichermöglichkeiten für maximal 2 x 3,5 Zoll Festplatten oder 4 x 2,5 Zoll SSDs.956,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ceag Notlichtsysteme PC-Software PC Software CGLineKatalog=neinSchaltplan=neinAnschlussplan=jaDatenbank=neinDokumentation=jaFlyer=neinSchnelleinstieg=jaGebrauchsanweisung=jaAuswahlliste=jaPanorama, Übersicht=neinPreisliste=neinReparaturhandbuch=neinServiceheft=jaSoftware=jaErsatzteilliste=neinBegleitheft=neinStandsammlung=neinSonstige Dokumentation=nein275,93 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **


Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gaming-PC-Hülle - Midi-Tower-Computer-Gehäuse - PC-Bau - Touchscreen-IntegriertHier ist die deutsche Übersetzung und die gereinigte Beschreibung: Verbessern Sie Ihre Gaming-Erfahrung mit dieser fortschrittlichen Gaming-PC-Hülle, die mit einem einzigartigen integrierten Touchscreen ausgestattet ist. Diese Midi-Tower bietet einen breiten Aufstellungsraum für ITX, MATX, ATX und EATX-Mainboards, mit flexiblen Speichermöglichkeiten für maximal 2 x 3,5 Zoll Festplatten oder 4 x 2,5 Zoll SSDs.956,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen PC-Computer mit Gaming-Hardware übertakten?
Um einen PC-Computer mit Gaming-Hardware zu übertakten, gibt es mehrere Schritte. Zuerst sollte man sicherstellen, dass der Computer über ausreichende Kühlung verfügt, um die zusätzliche Wärme abzuleiten. Dann kann man die BIOS-Einstellungen öffnen und die Taktfrequenz des Prozessors und der Grafikkarte erhöhen. Es ist wichtig, die Änderungen schrittweise vorzunehmen und die Stabilität des Systems zu überprüfen, um eine Überhitzung oder andere Probleme zu vermeiden. **
-
Wie wurde der Computer mit einer Phishing-Mail infiziert?
Der Computer wurde möglicherweise durch das Öffnen einer infizierten E-Mail oder durch das Anklicken eines schädlichen Links in der E-Mail infiziert. Phishing-Mails sind oft so gestaltet, dass sie den Benutzer dazu verleiten, persönliche Informationen preiszugeben oder schädliche Dateien herunterzuladen, die dann den Computer infizieren. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails nicht zu öffnen oder auf verdächtige Links zu klicken, um eine Infektion zu vermeiden. **
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Ähnliche Suchbegriffe für Phishing
-
Ceag Notlichtsysteme PC-Software PC Software CGLineKatalog=neinSchaltplan=neinAnschlussplan=jaDatenbank=neinDokumentation=jaFlyer=neinSchnelleinstieg=jaGebrauchsanweisung=jaAuswahlliste=jaPanorama, Übersicht=neinPreisliste=neinReparaturhandbuch=neinServiceheft=jaSoftware=jaErsatzteilliste=neinBegleitheft=neinStandsammlung=neinSonstige Dokumentation=nein275,93 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schels, Ignatz: Excel VBA-Programmierung Makro-Programmierung für Microsoft 365, Excel 2021, 2019, 2016, 2013Excel VBA-Programmierung Makro-Programmierung für Microsoft 365, Excel 2021, 2019, 2016, 2013 , Excel VBA - Programmierung - der perfekte Einstieg Wollen Sie Excel an Ihre individuellen Anforderungen anpassen, dann arbeiten Sie mit der Entwicklungsumgebung VBA. In diesem Buch lernen Sie die VBA-Grundlagen für die tägliche Arbeitserleichterung und Excel-Automatisierung kennen. Sie programmieren Makros, lernen Variablen, Arrays, Objekte und Ereignisse kennen und arbeiten mit UserForms. Zudem begegnen Sie mit den Office-Skripts einer neuen Möglichkeit, Aufgaben zu automatisieren. 150 praxisgerechte und nützliche Makrobeispiele zum Lernen, Ausprobieren und Anpassen an eigene Aufgaben stehen zum Download bereit. Highlights: - Perfekter Einstieg in VBA ohne Vorkenntnisse - Praxisnahe Beispiele mit anschaulichen Übungen - Alle Makros als Download erhältlich Aus dem Inhalt: - Der VBA-Editor - Objekte, Eigenschaften und Methoden - Variablen und Konstanten - Makros schreiben und testen - Der Makrorekorder - Kontrollstrukturen: Verzweigungen und Schleifen - Eingaben und Ausgaben - Benutzerdefinierte Funktionen - Dialogprogrammierung mit UserForms - Formularsteuerelemente im Tabellenblatt - VBA im Tabellenblatt - Laufwerke, Ordner und Dateien - Ereignisse - Mit Tabellen programmieren - VBA und Microsoft Office - Business Intelligence - Menüband und Symbolleiste programmieren - VBA-Makros im Menüband (RibbonX) - Makros zertifizieren - Know-how von A bis Z - Office-Skripts einsetzen Der Autor Ignatz Schels ist Informatiker, Programmierer und Experte für Microsoft Windows sowie Microsoft Office. Er schreibt seit über 30 Jahren für Markt+Technik, viele seiner Bücher sind Bestseller. Auf www.schels.de finden Sie alle Infos über den Autor. , Servopumpen > Sportfederung , Erscheinungsjahr: 20230808, Produktform: Kartoniert, Beilage: PB, Autoren: Schels, Ignatz, Seitenzahl/Blattzahl: 350, Keyword: Benutzerhandbuch; Bernd Held; Buch; Excel 2016 Buch; Excel 2019; Excel 2021; Excel 2021 Handbuch; Excel Formeln und Funktionen; Excel Formeln und Funktionen 2021; Excel programmieren; Excel-Funktionen; Formular; Handbuch; Ignatz Schels; Makroprogrammierung; Makros; Makros programmieren; Markt und Technik; Microsoft 365; Office 2016 Handbuch; Office 2021 Buch; VBA; VBA Buch; VBA Handbuch; VBA programmieren; Visual Basic; Visual Basic für Applications; automatisieren, Fachschema: Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~Excel 2021, Warengruppe: HC/Anwendungs-Software, Fachkategorie: Unternehmensanwendungen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Markt+Technik Verlag, Verlag: Markt+Technik Verlag, Verlag: Markt + Technik Verlag GmbH, Länge: 241, Breite: 173, Höhe: 22, Gewicht: 665, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.